Bảo mật dữ liệu khách hàng theo ISO 27001:2022
Khung ISO 27001:2022 với 93 biện pháp kiểm soát giúp doanh nghiệp bảo vệ dữ liệu khách hàng, quản trị rủi ro an toàn thông tin và tuân thủ Nghị định 13.
Điểm nổi bật
7 mục
Điểm nổi bật
7 mục Chương trình dành cho doanh nghiệpKhông cần biết lập trìnhXây dựng đội ngũ AI Agent cho doanh nghiệpTừ lựa chọn use case đến thiết kế quy trình, quản trị rủi ro và đo hiệu quả vận hành.Khám phá chương trìnhHọc thực chiến cùng DATMarketing
Bảo mật dữ liệu khách hàng theo iso 27001:2022 là phương pháp thiết lập Hệ thống quản lý an toàn thông tin (Information Security Management System - ISMS) theo tiêu chuẩn quốc tế do Tổ chức Tiêu chuẩn hóa Quốc tế (ISO) ban hành, giúp doanh nghiệp kiểm soát chặt chẽ rủi ro rò rỉ thông tin định danh từ khâu thu thập, lưu trữ đến xử lý.
Thực trạng tấn công mạng tại các doanh nghiệp số ngày càng phức tạp, kéo theo nguy cơ thất thoát hồ sơ khách hàng và hệ lụy pháp lý nghiêm trọng theo Nghị định 13/2023/NĐ-CP về bảo vệ dữ liệu cá nhân, thậm chí làm sụt giảm uy tín thương hiệu chỉ sau một sự cố.
Bài viết này phân tích lộ trình chuẩn hóa quy trình vận hành với 93 biện pháp kiểm soát của phiên bản 2022, giúp doanh nghiệp chủ động tuân thủ pháp luật và gia tăng năng lực cạnh tranh bền vững.
Tiêu chuẩn ISO 27001:2022 về an toàn thông tin khách hàng
Tiêu chuẩn ISO 27001:2022 là phiên bản nâng cấp quốc tế về hệ thống quản lý an toàn thông tin, tái cấu trúc từ 114 biện pháp xuống còn 93 biện pháp kiểm soát tinh gọn, giúp doanh nghiệp thiết lập quy trình quản trị rủi ro và bảo vệ dữ liệu khách hàng đa tầng hiệu quả.
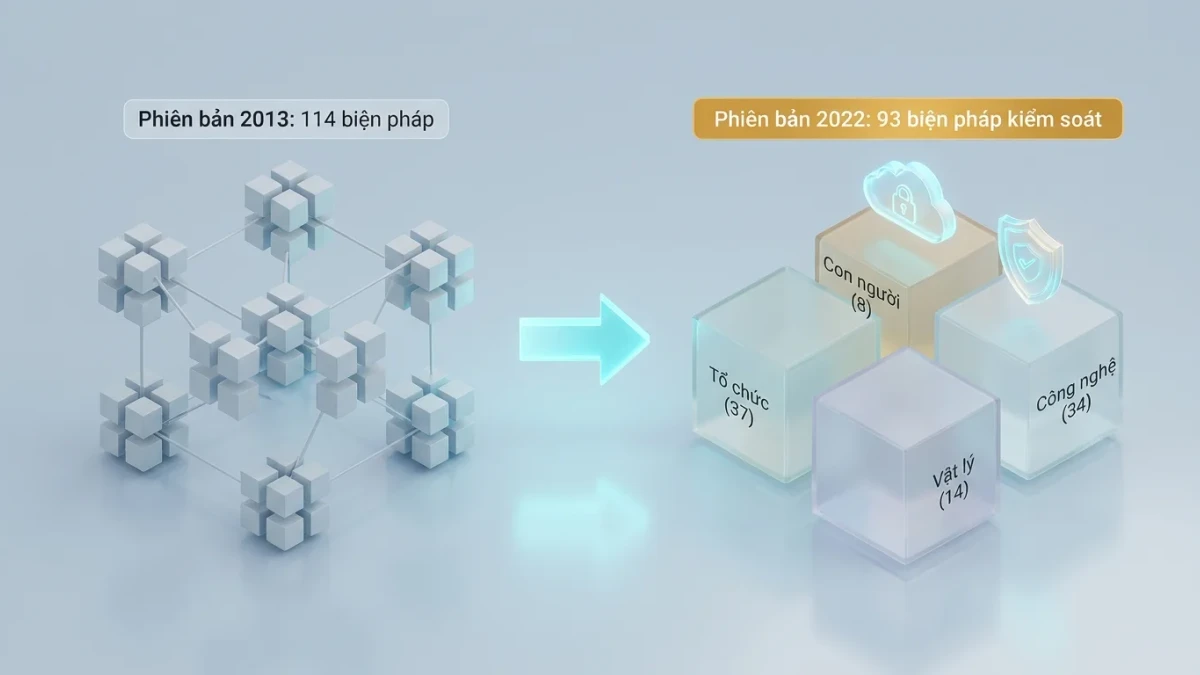
Sơ đồ đồ họa 3D so sánh bước chuyển dịch cấu trúc tiêu chuẩn ISO 27001 từ 114 biện pháp cũ sang 93 biện pháp mới thuộc 4 nhóm Tổ chức, Con người, Vật lý và Công nghệ.
Điểm cải tiến cốt lõi nằm ở cấu trúc Phụ lục A khi thu gọn 14 nhóm kiểm soát cũ thành 4 nhóm tích hợp gồm: Tổ chức, Con người, Vật lý và Công nghệ. Sự thay đổi này phản ánh bước chuyển dịch trọng tâm sang bảo mật số, điện toán đám mây và quyền riêng tư dữ liệu cá nhân. Theo tài liệu ISO/IEC 27001:2022 Transition Guide từ Viện Tiêu chuẩn Anh (BSI), cấu trúc mới giúp các phòng ban phát hiện kịp thời các lỗ hổng kỹ thuật số trong toàn bộ chu kỳ vận hành.
Việc thực thi nghiêm ngặt tiêu chuẩn ISO 27001 2022 về an toàn thông tin tạo dựng nền tảng vững chắc cho hoạt động phân tích dữ liệu an toàn, đồng thời gia tăng uy tín thương hiệu trong mắt các đối tác B2B. Khi chứng minh được hệ thống bảo mật đạt chuẩn quốc tế, doanh nghiệp vừa giảm thiểu tối đa rủi ro pháp lý, vừa mở rộng cơ hội hợp tác quy mô lớn trên thị trường.
4 nhóm kiểm soát rủi ro dữ liệu khách hàng theo chuẩn mới
Cấu trúc Phụ lục A ISO 27001:2022 phân loại 93 biện pháp kiểm soát vào 4 nhóm chuyên biệt: Tổ chức (37 biện pháp), Con người (8 biện pháp), Vật lý (14 biện pháp) và Công nghệ (34 biện pháp), tạo thành ma trận phòng thủ khép kín bảo vệ thông tin khách hàng.
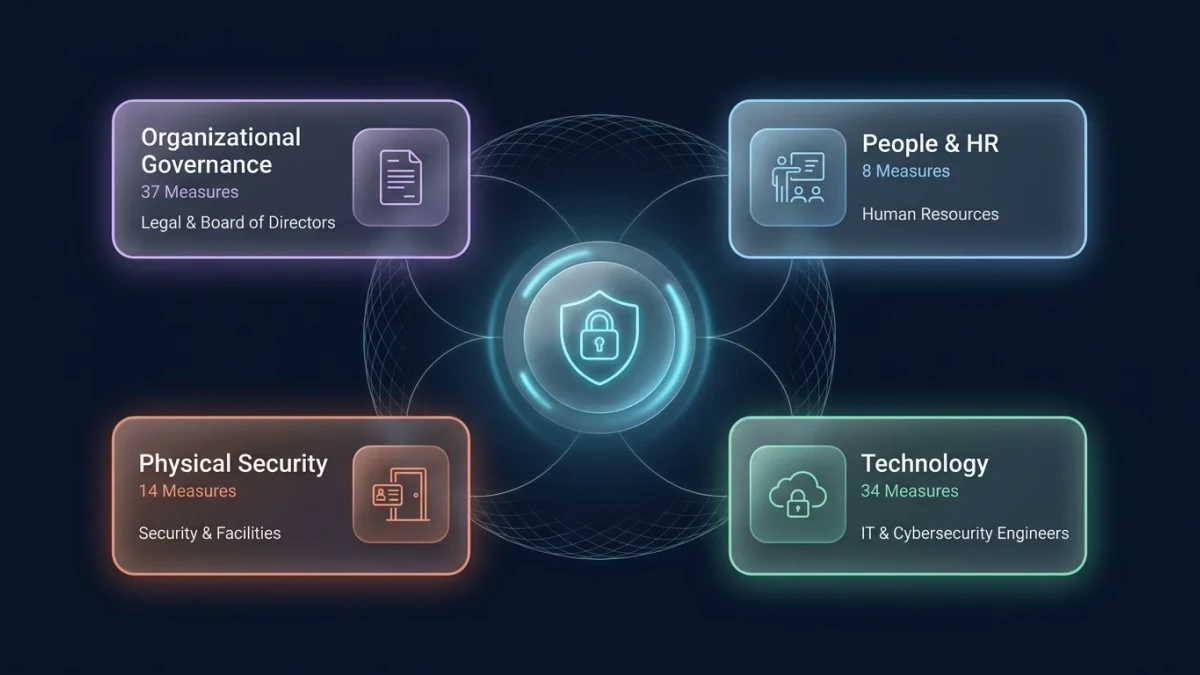
Đồ họa infographic ma trận phòng thủ 4 nhóm kiểm soát ISO 27001:2022 gồm Tổ chức, Con người, Vật lý và Công nghệ phân chia rõ ràng trách nhiệm cho từng phòng ban bảo vệ dữ liệu.
Việc tái cấu trúc này giúp doanh nghiệp xây dựng hệ thống quản lý an toàn thông tin isms tinh gọn, gắn kết chặt chẽ từng biện pháp bảo vệ vào từng phòng ban chuyên trách thay vì dồn toàn bộ gánh nặng lên bộ phận kỹ thuật:
| Nhóm kiểm soát | Số lượng | Mục tiêu bảo vệ dữ liệu khách hàng | Bộ phận chịu trách nhiệm chính |
|---|---|---|---|
| Tổ chức (Organizational) | 37 biện pháp | Thiết lập chính sách, phân loại tài nguyên và quản lý rủi ro từ nhà cung cấp dịch vụ bên ngoài. | Ban Giám đốc, Phòng Pháp chế & Tuân thủ, CISO |
| Con người (People) | 8 biện pháp | Loại trừ sai sót nội bộ, sàng lọc nhân sự trước tuyển dụng và huấn luyện bảo mật định kỳ. | Phòng Nhân sự (HR), Quản lý trực tiếp |
| Vật lý (Physical) | 14 biện pháp | Bảo vệ trung tâm dữ liệu, thiết bị đầu cuối văn phòng và ngăn chặn truy cập trái phép cơ học. | Bộ phận An ninh, Quản trị cơ sở vật chất (Admin) |
| Công nghệ (Technological) | 34 biện pháp | Mã hóa dữ liệu, xác thực đa tầng, kiểm soát mã độc và giám sát an ninh mạng tự động. | Đội ngũ IT & Kỹ sư an ninh mạng (SOC/SecOps) |
Đặc biệt, phiên bản cập nhật từ tiêu chuẩn ISO/IEC 27001:2022 bổ sung 11 biện pháp kiểm soát mới trực tiếp nâng cao năng lực kiểm soát rủi ro dữ liệu khách hàng. Đối với hệ thống CRM và các nền tảng phân tích hành vi trực tuyến, 4 biện pháp giữ vai trò sống còn gồm: bảo vệ dữ liệu trên đám mây (A.5.23), sẵn sàng công nghệ thông tin trong kinh doanh liên tục (A.5.30), quản lý cấu hình hệ thống (A.8.9), và che giấu dữ liệu nhạy cảm (A.8.11).
Kiểm soát an toàn dữ liệu trên nền tảng đám mây
Khi vận hành cơ sở dữ liệu trên SaaS (Phần mềm dạng dịch vụ) và máy chủ đám mây, doanh nghiệp cần áp dụng biện pháp A.5.23 cùng A.8.10 thuộc hệ thống ISMS (Hệ thống quản lý an toàn thông tin). Quy trình này giúp tăng cường kiểm soát rủi ro dữ liệu khách hàng qua 3 chốt chặn kỹ thuật:
- Phân định quyền hạn: Thiết lập ma trận trách nhiệm bảo mật chia sẻ (Shared Responsibility Model) giữa nhà cung cấp đám mây và doanh nghiệp.
- Mã hóa 2 lớp: Bảo vệ dữ liệu ở trạng thái tĩnh (At-Rest) và khi truyền tải (In-Transit) theo chuẩn AES-256.
- Sao lưu và xóa an toàn: Duy trì bản sao lưu dự phòng độc lập, kiểm tra tính toàn vẹn hàng tuần và xóa triệt để dữ liệu hết hạn lưu trữ theo A.8.10.
Thực thi đồng bộ trong ISMS giúp doanh nghiệp giảm thiểu tối đa rủi ro rò rỉ dữ liệu khách hàng do cấu hình sai đám mây.
Phân quyền truy cập và bảo vệ thông tin cá nhân
Rủi ro rò rỉ dữ liệu thường bắt nguồn từ đặc quyền nội bộ không được kiểm soát chặt chẽ. Áp dụng chuẩn kiểm soát A.5.15 và A.5.18, tổ chức cần thực thi nghiêm ngặt nguyên tắc đặc quyền tối thiểu (Least Privilege) kết hợp cơ chế kiểm soát truy cập dựa trên vai trò (RBAC). Đội ngũ tư vấn bán hàng hoặc chuyên viên tiếp thị chỉ được xem những trường thông tin cần thiết phục vụ công việc, không được cấp quyền xuất toàn bộ danh bạ khách hàng ra tệp tin cá nhân.
Bên cạnh đó, việc tuân thủ bảo vệ dữ liệu cá nhân đòi hỏi sự bảo vệ khép kín trong quy trình kỹ thuật theo biện pháp A.8.11:
- Che giấu dữ liệu (Data Masking): Tự động ẩn số căn cước công dân, số thẻ thanh toán và một phần số điện thoại trên giao diện làm việc chung.
- Làm sạch môi trường thử nghiệm: Tuyệt đối không dùng dữ liệu khách hàng thật trên môi trường Staging hay UAT; thay thế hoàn toàn bằng dữ liệu giả lập (Mock Data) khi kiểm thử tính năng mới.
- Bảo vệ đa lớp (MFA): Kích hoạt xác thực 2 yếu tố qua khóa bảo mật FIDO2 hoặc ứng dụng chuyên dụng cho 100% tài khoản quản trị hệ thống.
Thực thi nhất quán các biện pháp này là minh chứng giá trị giúp doanh nghiệp tăng độ tin cậy website và xây dựng uy tín thương hiệu vững chắc trong mắt khách hàng.
Quy trình 5 bước xây dựng hệ thống ISMS bảo vệ dữ liệu
Quy trình xây dựng hệ thống quản lý an toàn thông tin ISMS đạt chuẩn ISO 27001:2022 trải qua 5 bước liên hoàn từ xác định phạm vi, nhận diện rủi ro, ban hành chính sách đến vận hành đào tạo và đánh giá nội bộ, bảo đảm mọi điểm chạm dữ liệu khách hàng đều được giám sát chặt chẽ.
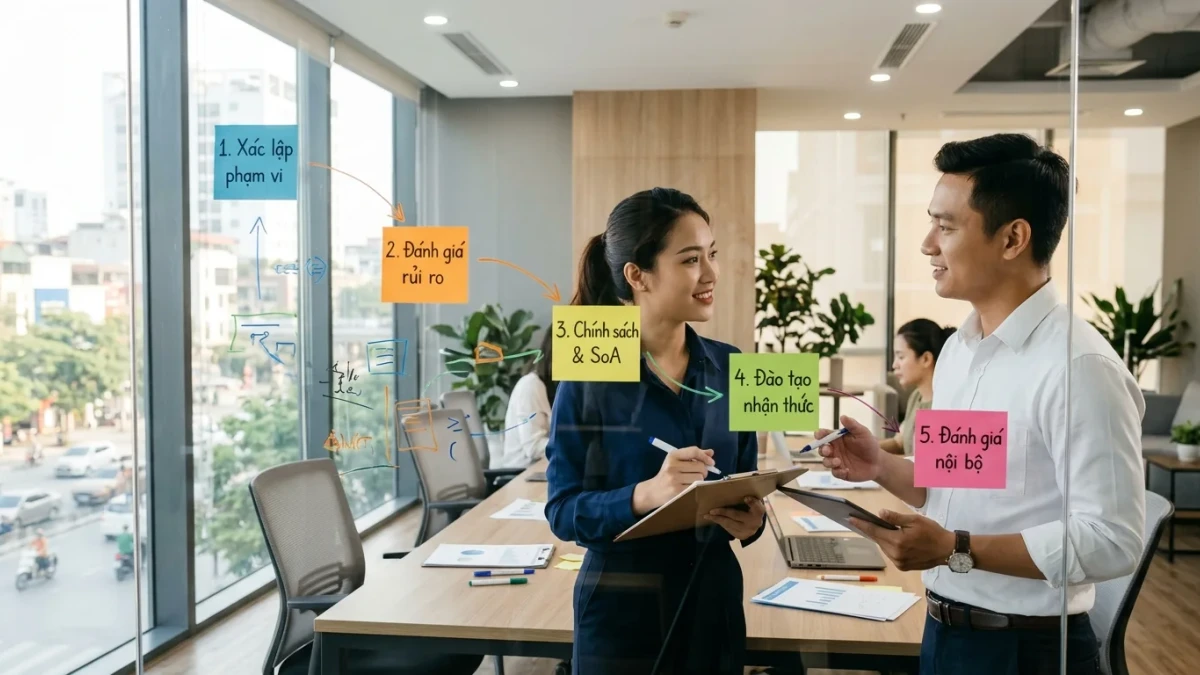
Hai chuyên viên quản lý người Việt Nam đang thảo luận lộ trình 5 bước xây dựng hệ thống ISMS bảo vệ dữ liệu trên bảng kính phòng họp công ty.
Doanh nghiệp vừa và nhỏ cần triển khai lộ trình chuẩn hóa tinh gọn theo 5 giai đoạn cốt lõi sau:
- Bước 1 - Xác lập phạm vi và mục tiêu an toàn thông tin: Khoanh vùng cụ thể cơ sở dữ liệu khách hàng trọng yếu, hệ thống máy chủ và các phòng ban trực tiếp xử lý thông tin nhạy cảm.
- Bước 2 - Đánh giá và xử lý rủi ro dữ liệu: Lập danh mục lỗ hổng kỹ thuật, định lượng nguy cơ rò rỉ và chọn biện pháp kiểm soát tương ứng để bảo vệ tài sản số.
- Bước 3 - Xây dựng tài liệu chính sách và Tuyên bố áp dụng (SoA): Ban hành quy chế phân quyền truy cập, bảo mật mật khẩu và phê duyệt bản Statement of Applicability (SoA - Tuyên bố áp dụng).
- Bước 4 - Đào tạo nhận thức và triển khai biện pháp kỹ thuật: Huấn luyện nhân sự nhận diện bẫy lừa đảo qua thư điện tử, kết hợp kích hoạt xác thực hai yếu tố cùng mã hóa dữ liệu lưu trữ.
- Bước 5 - Đánh giá nội bộ và cải tiến liên tục: Khảo sát định kỳ quy trình kiểm soát thực tế, khắc phục triệt để điểm hở trước khi tiến hành chứng nhận độc lập.
Doanh nghiệp nên tối ưu ngân sách vào việc chuẩn hóa kỷ luật vận hành nội bộ, tránh sa vào bẫy mua sắm dàn trải các phần mềm ngoại nhập đắt đỏ khi chưa kiện toàn quy trình.
Đánh giá rủi ro và xác định phạm vi bảo vệ dữ liệu
Doanh nghiệp bắt đầu bằng việc lập sơ đồ luồng dữ liệu (Data Flow Diagram) nhằm theo dõi trọn vẹn vòng đời thông tin từ khâu thu thập, xử lý, lưu trữ đến khi tiêu hủy an toàn. Phạm vi rà soát cần bao quát liền mạch giữa 3 bộ phận tiếp xúc trực tiếp với khách hàng gồm Tiếp thị (Marketing), Bán hàng (Sales) và Chăm sóc khách hàng.
Từ bản đồ luồng dữ liệu, chuyên viên bảo mật nhận diện các mối đe dọa thường trực như tấn công giả mạo (Phishing), chiếm đoạt tài khoản đặc quyền hoặc lỗ hổng từ nhà cung cấp dịch vụ thứ ba. Mỗi rủi ro đều được phân tích theo xác suất xảy ra và mức độ thiệt hại thực tế nhằm chuẩn hóa quy trình bảo mật thông tin khách hàng cho toàn bộ hệ thống.
Cuối cùng, doanh nghiệp ban hành ngưỡng rủi ro chấp nhận được (Risk Acceptance Criteria). Tiêu chí định lượng này giúp hội đồng quản trị phân bổ ngân sách tập trung xử lý dứt điểm các lỗ hổng nghiêm trọng thay vì phân tán nguồn lực.
Thiết lập chính sách và kiểm soát tuân thủ định kỳ
Doanh nghiệp cần quy chuẩn hóa 3 bộ tài liệu vận hành then chốt: Chính sách an toàn thông tin, Kế hoạch xử lý rủi ro và Quy trình ứng phó sự cố rò rỉ dữ liệu. Các văn bản này phải phản ánh chính xác hoạt động tác nghiệp thực tế, tránh tình trạng lập hồ sơ mang tính đối phó khi đánh giá.
Công tác kiểm toán nội bộ cần triển khai định kỳ 6 tháng/lần, kết hợp diễn tập tình huống khẩn cấp khi phát hiện dấu hiệu xâm nhập cơ sở dữ liệu. Hoạt động thực chiến này giúp đội ngũ kỹ thuật đánh giá chuẩn xác tính sẵn sàng của hệ thống sao lưu và duy trì hiệu lực chứng chỉ ISO/IEC 27001:2022.
Song song đó, tổ chức phải đồng bộ hóa hồ sơ với nghĩa vụ tuân thủ bảo vệ dữ liệu cá nhân theo Nghị định 13/2023/NĐ-CP. Việc liên kết chặt chẽ chuẩn quốc tế cùng khung pháp lý Việt Nam giúp hạn chế rủi ro xử phạt và bảo vệ tối đa quyền riêng tư khách hàng.
Quy trình bảo mật thông tin khách hàng và phòng ngừa sự cố
Quy trình bảo mật thông tin khách hàng chuẩn ISO 27001:2022 vận hành theo vòng lặp PDCA khép kín qua 4 giai đoạn: định danh tài sản, thiết lập rào chắn kỹ thuật, giám sát truy vấn thời gian thực và đánh giá định kỳ nhằm triệt tiêu lỗ hổng, giúp doanh nghiệp chủ động phòng ngừa rò rỉ dữ liệu.
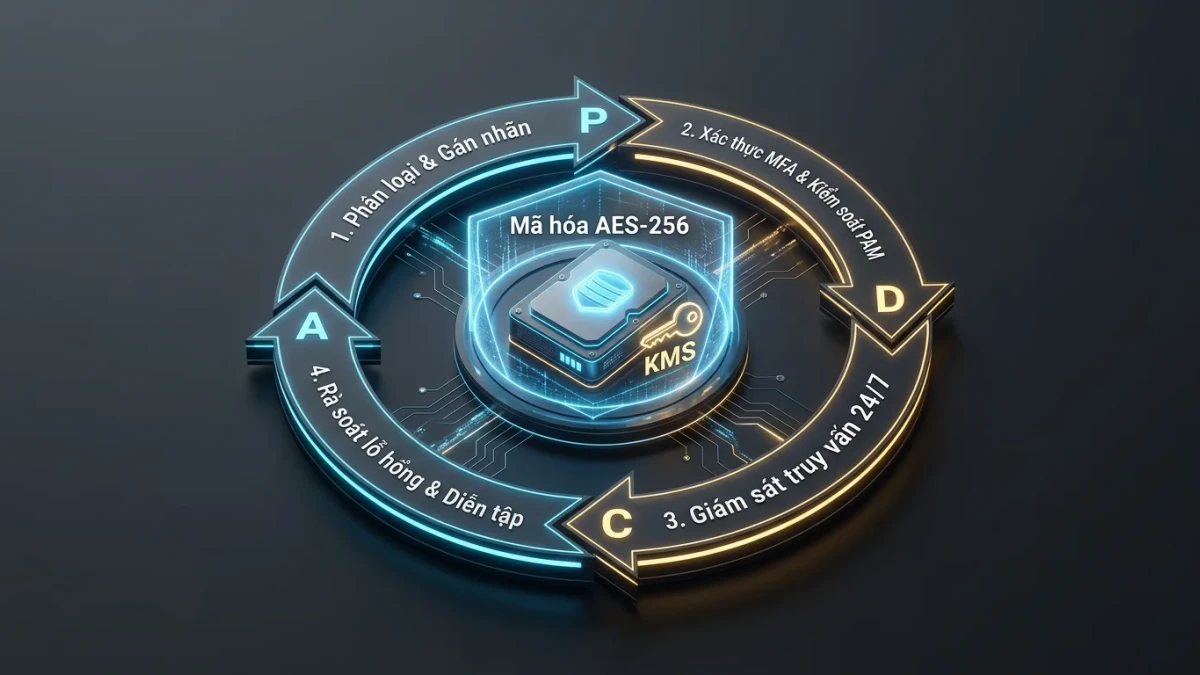
Sơ đồ chu trình PDCA 4 giai đoạn bảo mật dữ liệu khách hàng kết hợp công nghệ mã hóa lưu trữ AES-256 và giám sát truy vấn thời gian thực.
Để chuyển dịch từ tư duy khắc phục sự cố bị động sang hệ thống phòng thủ chủ động, đội ngũ quản trị công nghệ cần chuẩn hóa 4 bước tác nghiệp cốt lõi:
- Bước 1: Phân loại dữ liệu khách hàng theo mức độ nhạy cảm và gán nhãn tài sản thông tin định kỳ.
- Bước 2: Thiết lập cơ chế kiểm soát truy cập đặc quyền PAM và xác thực đa yếu tố MFA bắt buộc.
- Bước 3: Giám sát lưu lượng truy vấn cơ sở dữ liệu thời gian thực để phát hiện hành vi bất thường.
- Bước 4: Đánh giá lỗ hổng bảo mật và diễn tập tình huống xâm nhập định kỳ 6 tháng một lần.
Mã hóa dữ liệu nhạy cảm ở trạng thái lưu trữ
Triển khai biện pháp kiểm soát A.8.24 trong tiêu chuẩn ISO/IEC 27001:2022, mã hóa dữ liệu tĩnh (Data at Rest) là yêu cầu tiên quyết nhằm vô hiệu hóa nguy cơ rò rỉ định danh khi thiết bị lưu trữ vật lý hoặc hạ tầng đám mây bị xâm nhập. Doanh nghiệp cần bắt buộc áp dụng thuật toán mã hóa đối xứng AES-256 hoặc ChaCha20 cho các trường thông tin trọng yếu như số điện thoại, số căn cước công dân và thẻ ngân hàng.
Để đảm bảo kiểm soát rủi ro dữ liệu khách hàng tối đa, khóa giải mã phải được quản lý tách biệt hoàn toàn khỏi máy chủ ứng dụng thông qua dịch vụ KMS chuyên dụng (như AWS KMS, Azure Key Vault hoặc HashiCorp Vault), đi kèm chính sách luân chuyển khóa tự động tối thiểu 90 ngày một lần.
| Tiêu chí so sánh | Mã hóa cấp cơ sở dữ liệu (TDE) | Mã hóa cấp ứng dụng (ALE) |
|---|---|---|
| Vị trí xử lý | Tầng lưu trữ / Database engine | Mã nguồn phần mềm trước khi ghi xuống DB |
| Độ phức tạp | Thấp, cấu hình trực tiếp trên DBMS | Trung bình đến cao, cần chỉnh sửa mã nguồn |
| Hiệu năng tải | Ảnh hưởng CPU từ 2% đến 5% | Ảnh hưởng CPU từ 7% đến 12% |
| Mức độ bảo vệ | Bảo vệ khi bị đánh cắp ổ cứng, sao lưu | Bảo vệ cả khi tài khoản DB bị chiếm quyền |
Kế hoạch ứng phó sự cố rò rỉ thông tin 24/7
Nhằm đáp ứng nhóm kiểm soát từ A.5.24 đến A.5.28, doanh nghiệp cần thiết lập cơ chế phản ứng nhanh để ngăn chặn thất thoát dữ liệu và tuân thủ đúng quy định pháp lý qua 4 bước chuẩn hóa:
- Bước 1: Kích hoạt đội phản ứng nhanh CSIRT, lập tức cách ly máy chủ bị xâm phạm khỏi mạng nội bộ.
- Bước 2: Thu thập dấu vết kỹ thuật số nguyên vẹn để phục vụ giám định nguồn gốc tấn công.
- Bước 3: Kích hoạt kịch bản truyền thông khủng hoảng và gửi thông báo sự cố tới Bộ Công an (Cục An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao - A05) chậm nhất 72 giờ theo Mẫu số 03 Nghị định 13/2023/NĐ-CP.
- Bước 4: Khắc phục triệt để lỗ hổng, cập nhật quy trình hệ thống quản lý an toàn thông tin ISMS và lưu trữ hồ sơ bài học kinh nghiệm.
Tuân thủ bảo vệ dữ liệu cá nhân và tối ưu chi phí cho SME
Việc áp dụng tiêu chuẩn ISO 27001:2022 về an toàn thông tin song hành cùng Nghị định 13/2023/NĐ-CP giúp doanh nghiệp vừa và nhỏ tránh mức phạt hành chính nặng nề, đồng thời tiết kiệm ngân sách nhờ tái sử dụng tài nguyên kiểm soát sẵn có. Mô hình tích hợp này bảo vệ dòng tiền đầu tư tối đa.
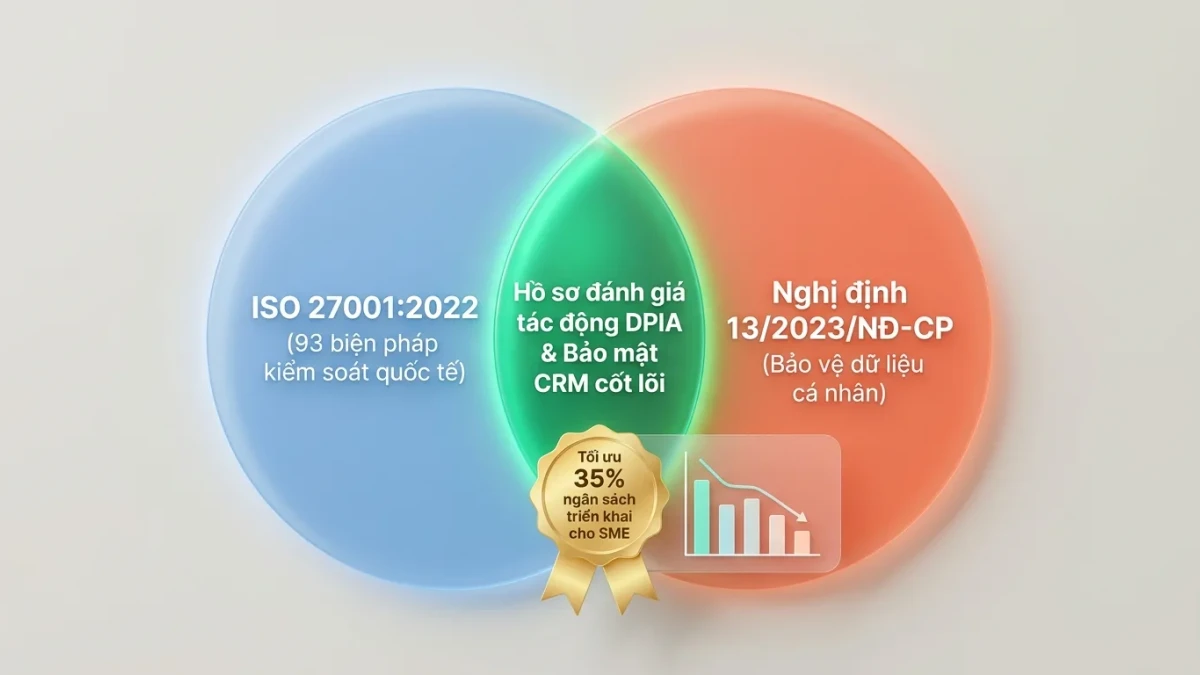
Đồ họa sơ đồ giao thoa giữa tiêu chuẩn ISO 27001:2022 và Nghị định 13/2023/NĐ-CP làm nổi bật giải pháp tối ưu 35% chi phí triển khai bảo mật cho doanh nghiệp SME.
Sự kết hợp giữa 93 biện pháp kiểm soát và khung pháp lý thể hiện qua bảng đối chiếu thực tế:
| Biện pháp ISO 27001:2022 | Quy định tại Nghị định 13 | Lợi ích cho SME |
|---|---|---|
| A.5.34 Bảo mật thông tin nhận dạng cá nhân | Điều 9, 13 Quyền và nghĩa vụ bảo vệ dữ liệu | Chuẩn hóa quy trình thu thập và lưu trữ |
| A.8.8 Quản lý lỗ hổng kỹ thuật | Điều 26 Biện pháp bảo vệ kỹ thuật số | Ngăn ngừa sự cố lộ lọt thông tin nhạy cảm |
Doanh nghiệp tinh gọn ngân sách bằng chiến lược khoanh vùng phạm vi áp dụng hẹp, tập trung vào khối dữ liệu phần mềm quản trị quan hệ khách hàng (CRM) cùng cổng thanh toán để cắt giảm 35% chi phí tư vấn chứng nhận ban đầu. Đồng thời, việc hoàn tất hồ sơ đánh giá tác động xử lý dữ liệu cá nhân (DPIA) giúp tổ chức vừa đảm bảo nghĩa vụ pháp lý, vừa củng cố uy tín thương hiệu trên thị trường.
Câu hỏi thường gặp (FAQ)
Lãnh đạo doanh nghiệp khi chuẩn hóa hệ thống quản lý an toàn thông tin ISMS thường quan tâm sâu sắc tới thời gian triển khai, tổng ngân sách duy trì định kỳ và giá trị bảo vệ pháp lý thực tế nhằm cân đối nguồn lực tối ưu theo quy định pháp luật Việt Nam.
1. Doanh nghiệp nhỏ mất bao lâu để đạt chứng nhận ISO 27001:2022?
Doanh nghiệp quy mô nhỏ (dưới 50 nhân sự) thường mất từ 3 đến 6 tháng để hoàn thiện từ khâu đánh giá khoảng trống, xây dựng chính sách, đào tạo nhận thức nội bộ đến khi vượt qua 2 giai đoạn đánh giá độc lập của tổ chức chứng nhận.
2. Chi phí duy trì hệ thống ISMS hàng năm là bao nhiêu?
Ngân sách giám sát định kỳ hàng năm dao động từ 40 đến 80 triệu đồng, bao gồm phí đánh giá giám sát của tổ chức chứng nhận, chi phí diễn tập ứng phó sự cố và ngân sách nâng cấp bản quyền các giải pháp an ninh mạng kỹ thuật.
3. Đạt ISO 27001 có tự động miễn trừ trách nhiệm pháp lý không?
Chứng nhận không giúp miễn trừ trách nhiệm pháp lý và không đương nhiên được giảm trừ mức phạt vi phạm hành chính khi lộ lọt dữ liệu. Giấy chứng nhận đóng vai trò là bằng chứng khách quan xác nhận doanh nghiệp đã chủ động áp dụng đầy đủ các biện pháp kỹ thuật và quản lý tổ chức theo Luật An toàn thông tin mạng.
Tổng kết & Lời khuyên hành động
Thực thi bảo mật dữ liệu khách hàng theo ISO 27001:2022 không đơn thuần là tuân thủ kỹ thuật, mà chính là đòn bẩy chiến lược giúp doanh nghiệp nâng cao uy tín thương hiệu và gia tăng năng lực cạnh tranh khi đấu thầu B2B (doanh nghiệp với doanh nghiệp). Doanh nghiệp cần giữ vững thế chủ động dựa trên 3 trụ cột then chốt: kiểm soát con người, chuẩn hóa quy trình vận hành và đầu tư công nghệ mã hóa phòng vệ.
Trong 30 ngày đầu tiên, ban điều hành các doanh nghiệp vừa và nhỏ (SME) nên tập trung rà soát toàn bộ tài sản dữ liệu nội bộ, phân loại mức độ nhạy cảm của thông tin và thiết lập quy chế phân quyền truy cập chặt chẽ.
Để bắt đầu lộ trình kiểm soát rủi ro hiệu quả, quý doanh nghiệp hãy đăng ký ngay để nhận miễn phí bộ biểu mẫu kiểm toán sơ bộ an toàn thông tin và nhận tư vấn chuyên sâu từ chúng tôi.
Bài viết liên quan
Xem tất cả Chuyển đổi số
DevOps cho đội ngũ tinh gọn: Triển khai nhanh & ổn định
DevOps cho đội ngũ tinh gọn xóa bỏ điểm nghẽn phát hành, giúp nhóm kỹ thuật dưới 15 nhân sự triển khai phần mềm nhanh và duy trì hệ thống ổn định bền vững.
 Chuyển đổi số
Lộ trình chuyển đổi số tinh gọn cho doanh nghiệp nhỏ
Khám phá lộ trình chuyển đổi số tinh gọn cho doanh nghiệp nhỏ qua 5 bước chọn lọc quy trình cốt lõi, giúp SME tối ưu 40% chi phí và tăng năng suất vận hành.
 Chuyển đổi số
Doanh nghiệp số là gì? Tổng quan mô hình doanh nghiệp số
Tìm hiểu bản chất doanh nghiệp số, phân biệt chuyển đổi số với tin học hóa cục bộ, cùng 4 đặc điểm cạnh tranh và 4 trụ cột thực thi mô hình hiệu quả.